
Kuzey Koreli bilgisayar korsanlarının, yılın şimdiye kadarki en büyük kripto soygunu olduğu düşünülen bir saldırı da, küresel kripto para borsası Bitget’ten 387,5 milyon Dolar (332,8 milyon Euro ) değerinde kripto para çaldığından şüpheleniliyor.

Bitget, perşembe günü yaptığı bir açıklamada (kaynak İngilizce), bazı sıcak ve ılık cüzdanlarından yetkisiz transferler tespit ettiğini duyurdu.
Sıcak cüzdanlar, borsanın işlemleri hızlı bir şekilde gerçekleştirebilmesi için internete bağlı olurken, ılık cüzdanların çevrimiçi erişimi daha sınırlı.
Şirket, daha izole tutulan soğuk cüzdanlarının ise etkilenmediğini belirtti.
Şirket, VPN kullanımı Kuzey Koreli bir grubun alışkanlıklarıyla örtüşen IP adresleri tespit ettiğini ve bu nedenle Kuzey Kore bağlantısının “çok muhtemel” olduğunu, CEO Gracy Chen’in bir canlı yayında (kaynak İngilizce) söylediğini aktardı.
Chen, X’te paylaştığı bir gönderide (kaynak İngilizce) “Belirli bir [Demokratik Kore Halk Cumhuriyeti] DKHC grubunun VPN tercihleriyle eşleşen IP adresleri tespit ettik. Bunun çok büyük olasılıkla Kuzey Kore tarafından gerçekleştirilen bir saldırı olduğunu düşünüyoruz” dedi.
Saldırganlar, Bitget’in sıcak, ılık veya soğuk cüzdanlarına erişmek için kullanılan özel anahtarları ele geçiremedi; Chen, bu nedenle bu anahtarlarla cüzdanlar üzerinde doğrudan kontrol sağlayamadıklarını vurguladı.
Bunun yerine korsanlar, dahili bir sistemi ihlal ederek sahte işlem bilgileri girdiler ve dolandırıcılık amaçlı transferleri Bitget’in onay sistemi açısından meşruymuş gibi gösterdiler.
Bitget, saldırı anında 464 milyon doların (398,5 milyon euro) üzerinde varlık bulunduran kullanıcı koruma fonunun, yaşanan kaybı karşılamaya yeterli olduğunu söylüyor.
Müşteri hesap bakiyelerinin doğru kaldığı, para yatırma ve alım satım işlemlerinin de sürdürülmeye devam ettiği belirtildi.
Ancak Bitget, sistemlerini kontrol ederken tedbir amacıyla para çekme işlemlerini geçici olarak askıya aldı. Şirket, para çekme işlemlerini 28 Eylül’den itibaren aşamalı olarak Yeniden başlatmayı planladığını duyurdu (kaynak İngilizce).
Şirket, kolluk kuvvetlerini bilgilendirdiğini ve saldırıyı araştırmak ile çalınan fonların izini sürmek için güvenlik firmalarıyla birlikte çalıştığını açıkladı.
Chen, cuma günü yaptığı bir canlı yayında, kripto para hırsızlığıyla tanınan Kuzey Kore devlet bağlantılı korsan grubu Lazarus’un üyeleri olduğunu düşündüğü kişilerin, daha önce kendisini Gazeteci gibi davranarak bir Zoom röportajı ayarlamaya çalıştığını anlattı.
Blok zinciri istihbarat şirketi TRM Labs’in raporuna (kaynak İngilizce) göre, bu olay şu ana kadar bu Yıl bildirilen en büyük kripto para hırsızlığı.
Çalınan varlıklar nükleer silah ve füze programlarını finanse ediyor
Kuzey Kore, daha önce de büyük ölçekli sanal varlık hırsızlıklarının sorumlusu olarak tespit edilmişti.
Kuzey Kore devlet bağlantılı korsanlar tarafından çalınan para, ülkenin nükleer silah ve balistik füze programlarını finanse etmeye yardımcı oluyor; bu durum Amerika Birleşik Devletleri (ABD) Hazine Bakanlığı (kaynak İngilizce)na göre böyle.
TRM Labs’in bir başka raporuna (kaynak İngilizce) göre, Kuzey Koreli gruplar bu yıl nisan ayına kadar gerçekleşen kripto para hırsızlıklarında çalınan toplam değerin yüzde 76’sından sorumluydu. Bu rakam Bitget olayı öncesine ait.
ABD Federal Soruşturma Bürosu’na (FBI (kaynak İngilizce)) göre, Şubat 2025’te Kuzey Koreli korsanlar, kripto para borsası Bybit’ten yaklaşık 1,5 Milyar dolar (1,28 milyar euro) tutarında sanal varlık çaldı.
FBI, korsanların, çaldıkları varlıkların bir kısmını hızla başka kripto paralara dönüştürerek ve binlerce adrese dağıtarak fonların izini sürmeyi zorlaştırdığını belirtti.
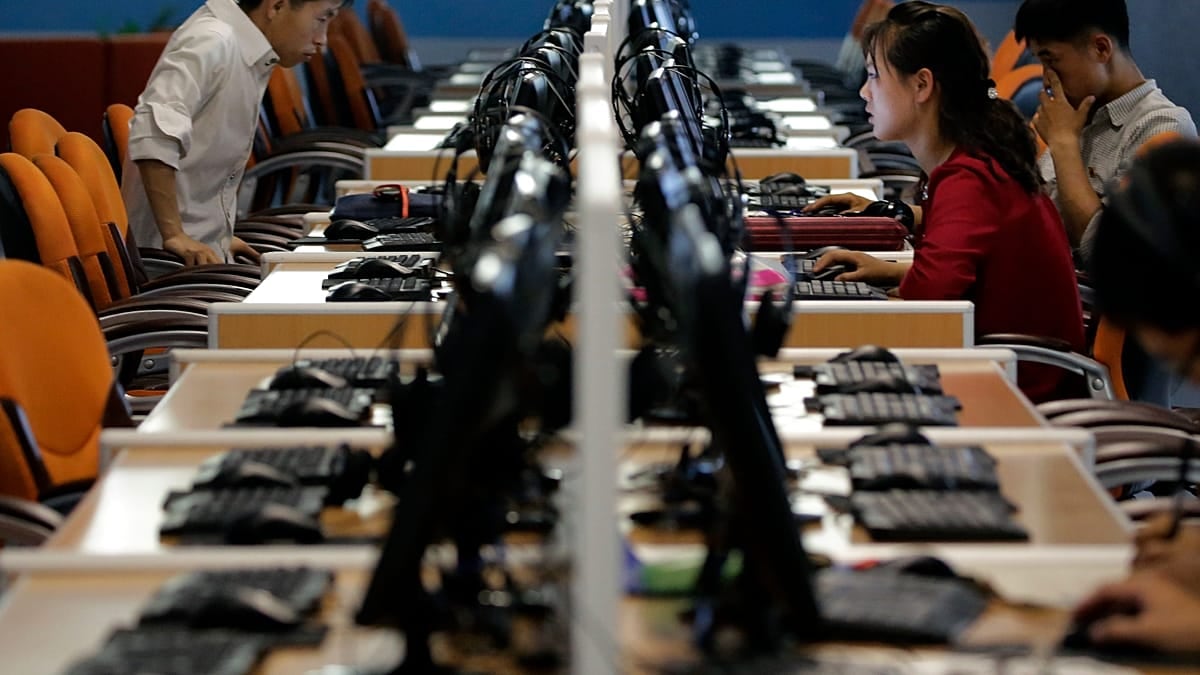
Kuzey Kore gelişmiş siber kabiliyetler geliştirmiş olsa da, hükümet sıradan vatandaşların küresel internete erişimini ciddi biçimde kısıtlıyor.
Güney Kore’deki Birleşmiş Milletler İnsan Hakları Ofisi Seul (kaynak İngilizce)’e göre, vatandaşların çoğu yalnızca denetim altındaki ulusal bir ağa erişebiliyor.

